opkg update
opkg install relayd

/etc/init.d/relayd enable
Następnie edytujemy konfiguracje.
dhcp
...
config dhcp lan
	option interface	lan
	option start 	100
	option limit	150
	option leasetime	12h
	option ignore 1

config dhcp wan
	option interface	wan
	option ignore	1
firewall
config defaults
	option syn_flood	1
	option input		ACCEPT
	option output	ACCEPT
	option forward	REJECT
# Uncomment this line to disable ipv6 rules
#	option disable_ipv6	1

config zone
 option name lan option network 'lan wwan' option input ACCEPT option output ACCEPT option forward ACCEPT

config zone
	option name	wan
	option network 'wan'
	option input	REJECT
	option output	ACCEPT
	option forward REJECT
	option masq 1
	option mtu_fix 1

config forwarding
	option src		lan
	option dest		wan
...
wireless
config wifi-device 'radio0'
	option type 'mac80211'
	option macaddr '00:00:00:00:00:00' # Ваш mac адрес
	option hwmode '11ng'
	option htmode 'HT20'
	list ht_capab 'SHORT-GI-20'
	list ht_capab 'SHORT-GI-40'
	list ht_capab 'RX-STBC1'
	list ht_capab 'DSSS_CCK-40'
	option country 'RU'
	option disabled '0'
	option txpower '20'
	option channel 'auto'

# Client for Netgear WNR3500L
config wifi-iface
	option device 'radio0'
	option network 'wwan'
	option mode 'sta'
	option ssid 'Netgear'
	option encryption 'psk2'
	option bssid '11:11:11:11:11:11' # MAC адрес точки доступа
	option key 'keynetgear'

# Access Point MR3020
config wifi-iface
	option device 'radio0'
	option network 'lan'
	option mode 'ap'
	option ssid 'OpenWrt'
	option encryption 'psk2'
	option key 'keymr3020'
Tu jest prosto: do trybu klienta dodawany jest tryb punktu dostępowego (AP) z własnym szyfrowaniem, nazwą itp. Jeśli ten tryb nie jest potrzebny, usuwamy blok Access Point (lub komentujemy go).
network
config interface 'loopback'
	option ifname 'lo'
	option proto 'static'
	option ipaddr '127.0.0.1'
	option netmask '255.0.0.0'

config interface 'lan'
	option ifname 'eth0'
	option type 'bridge'
	option proto 'static'
	option ipaddr '192.168.2.1'
	option netmask '255.255.255.0'
	option gateway '192.168.1.1'
	option dns '192.168.1.1'

config interface 'wwan'
	option proto 'static'
	option ipaddr '192.168.1.55'
	option netmask '255.255.255.0'
	option gateway '192.168.1.1'
	option dns '192.168.1.1'

config interface 'stabridge'
	option proto 'relay'
	option network 'lan wwan'
	option ipaddr '192.168.1.55'
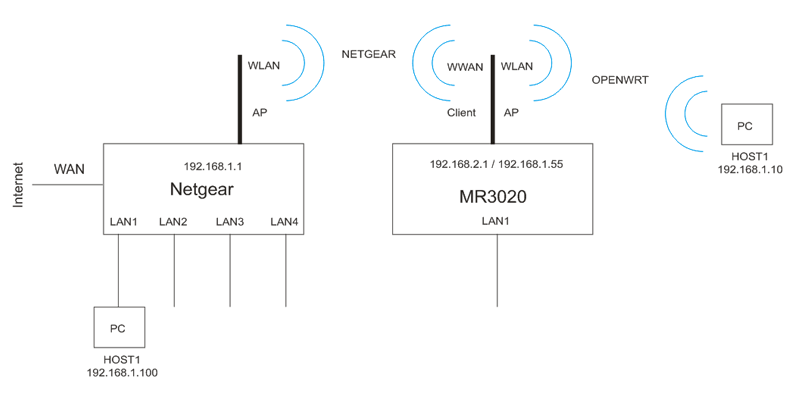
Tu router ma dwa adresy IP:
wewnętrzny dla LAN z innej podsieci: 192.168.2.1
i zewnętrzny dla WWAN: 192.168.1.55
Za przełączanie między siecią wewnętrzną a zewnętrzną odpowiada demon relayd.
Dzięki niemu proces ten jest przezroczysty, a my nie zauważamy podsieci 192.168.2.x.
root@OpenWrt:~# ps
....
4258 root       888 S    /usr/sbin/relayd -I br-lan -I wlan0-1 -L 192.168.1.55 -B -D
....
Co otrzymujemy w rezultacie:
Host podłączony do LAN lub WLAN (przez Wi-Fi - AP) otrzymuje adres IP od głównego routera z podsieci 192.168.1.x. Serwer DHCP mr3020 jest wyłączony.
Podsieć 192.168.2.x jest całkowicie przezroczysta – nie zauważamy jej.
Oczywiście z tego hosta możemy swobodnie poruszać się po sieci 192.168.1.x, w tym uzyskiwać dostęp do 192.168.1.55 oraz internetu.